George El-Hage
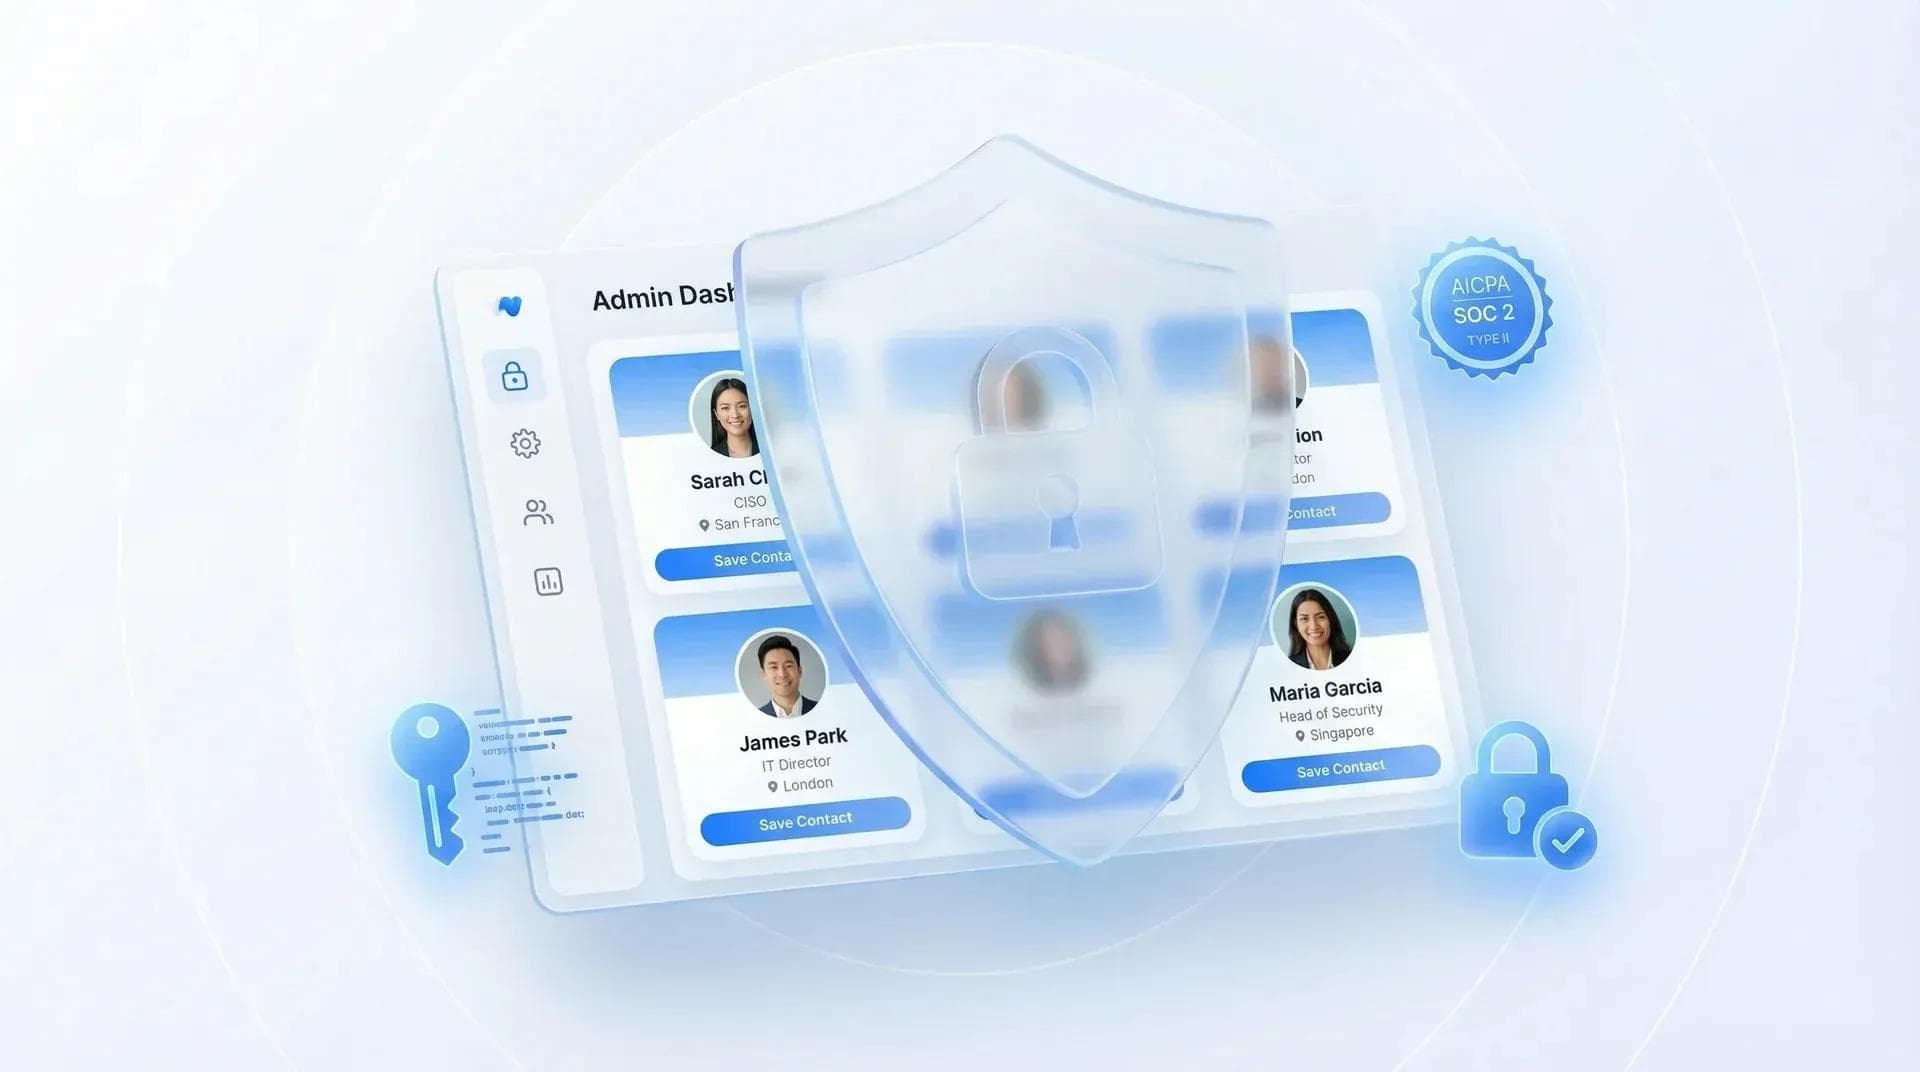
結論から言えば、安全なデジタル名刺プラットフォームには、SOC 2 Type IIレポートの提示、保存時および通信時のデータ暗号化、SAMLシングルサインオン(SSO)とSCIMプロビジョニングへの対応、そしてGDPRに基づくデータ処理契約(DPA)の締結が不可欠です。 名刺を1回共有するごとに、氏名、電話番号、メールアドレス、役職、会社名といったデータがサードパーティのプラットフォームを経由します。そのため、顧客データを保持する他のシステムと同様にベンダーを評価する必要があります。セキュアな企業向けデジタル名刺をご検討中なら、セキュリティ対策は後回しにせず、チェックリストの最優先項目に設定してください。
本ガイドでは、ベンダーに確認すべき質問事項、注意すべき警告サイン、そして真にセキュアなプラットフォームの要件を詳しく解説します。私はベンダー側の立場として数多くの審査に対応してきた経験から、IT部門が実際に重視するポイントや、多くのプラットフォームが見落としがちな盲点を熟知しています。
- セキュリティチェックリスト: ベンダー選定時にすべてのIT部門が確認すべき8つの質問
- ブラウザ版 vs アプリ版: 宣伝文句よりもシステム構成が重要な理由
- 注意すべき警告サイン: ベンダーが謳う安全性が実態と異なる兆候
- 業界固有の要件: 金融、医療、法務、保険業界のチームに必要な個別要件
デジタル名刺のセキュリティをIT部門が注視すべき理由
「ただの名刺なのに、そこまでリスクがあるのか?」IT責任者の方から、このような声をよく耳にします。
しかし、実際のリスクは想像以上です。デジタル名刺は単なる静止画像ファイルではありません。連絡先情報、アクセス解析、CRM連携、社員ディレクトリなど、あらゆるデータがベンダーのインフラを介してリアルタイムにやり取りされます。従業員500人規模の組織であれば、セキュリティ部門の審査を経ていないかもしれないプラットフォームを通じて、毎週何百ものデータタッチポイントが発生することになります。
IBMの「2024年データ侵害のコストに関する調査レポート」によると、データ侵害による世界平均の被害総額は488万ドルを超えています。医療や金融サービスなどの規制業界では、この被害額はさらに跳ね上がります。深刻な大規模侵害に至らなくても、軽微なデータ取り扱い違反が発生するだけで、解決に数か月を要するコンプライアンス上の大問題に発展しかねません。
💡 私の実体験から: 2024年後半、ある金融サービス企業からトライアルを開始する前にSOC 2 Type IIレポート全体の提出を求められました。その企業は以前、ウェブサイトで「銀行レベルのセキュリティ」と謳いながら第三者監査レポートを一切提示できなかったベンダーで苦い経験をしていました。そのときの対談が、このガイドを執筆するきっかけとなりました。
問題は、多くのプラットフォームが検証済みの認証もないまま「安全」と宣伝していることです。ウェブサイトに南京錠のアイコンがあるだけでは何の証明にもなりません。では、実際にどのような質問をすべきか詳しく見ていきましょう。
企業バイヤー向けセキュリティチェックリスト(確認すべき8つの質問)
私が貴社の立場であれば必ず確認する8つの質問をまとめました。これを印刷してベンダーとの商談に持参し、8項目すべてに対して明確な回答が得られるまでは契約を結ばないことをおすすめします。📋
- ベンダーはSOC 2 Type II認証を取得していますか?
単なる「SOC 2準拠」では意味がありません。SOC 2 Type IIとは、第三者監査人が一定期間(通常6〜12か月)にわたって管理体制を検証したことを意味します。実際の監査レポートの提示を求めてください。 - どのような暗号化標準を採用していますか?
確認すべきは、保存時のAES-256暗号化と、通信時のTLS 1.2以上(最新はTLS 1.3)の適用です。ベンダーが具体的な暗号化標準を即答できない場合は、危険信号です。 - 認証はどのように機能しますか?
エンタープライズ基準を満たすには、Okta、Azure AD、Google WorkspaceなどのSSO連携と多要素認証(MFA)への対応が必須です。従業員が個別のパスワードをまた1つ管理しなければならないようであれば、シャドーITの温床になってしまいます。 - プラットフォームはブラウザベースですか、それともアプリベースですか?
これは多くの方が考える以上に重要です。詳細は次のセクションで解説しますが、要約すると「ブラウザベース=攻撃経路が少なく、アプリの権限管理も不要」ということです。 - ユーザーのプロビジョニングとプロビジョニング解除を一元管理できますか?
金曜日に社員が退職する場合、その日の午後までに名刺へのアクセス権を即座に無効化できるでしょうか?Excel/CSVによる一括インポートや即時のオフボーディング機能は、単なる「便利な機能」ではなく、セキュリティ上の必須要件です。 - ベンダーはどのようなコンプライアンス認証を保持していますか?
SOC 2に加え、多くのチームで必要とされるのがDPA締結を伴うGDPRへの準拠です。業界によってはISO 27001やHIPAAへの準拠も求められるため、自社のセキュリティポリシーに照らし合わせて確認してください。 - ホワイトラベルドメインを提供していますか?
自社サブドメイン(vendor.me/yournameではなく、card.yourcompany.comなど)で名刺をホスティングすれば、社員が共有するすべてのリンクで自社のブランド価値を維持できます。 - 監査レポートやインシデント対応手順書の開示を請求できますか?
検討に値する信頼できるベンダーであれば、インシデント対応計画、データ処理契約(DPA)、データ侵害通知ポリシーを躊躇なく開示するはずです。開示を渋るようなベンダーは避けるべきです。
これら8つの項目で各ベンダーを採点することをおすすめします。手間に思えるかもしれませんが、後々発生する移行の苦労を防ぐことができます。チーム向けのデジタル名刺を管理している場合、全従業員のデータを保護する責任があるため、このチェックリストはさらに重要になります。
ブラウザ版 vs アプリ版:誰も語らないセキュリティの決定的な違い
ここからは、私の率直な意見をお伝えします。😬
多くのデジタル名刺プラットフォームはモバイルアプリのインストールを必要とします。そしてそのアプリは、連絡先へのアクセス、カメラ、位置情報、ストレージなどの権限を要求します。これら権限の1つひとつが攻撃経路(アタックサーフェス)となり、IT部門が承認、管理、監視しなければならない対象となります。
一方、ブラウザベースのプラットフォームの仕組みは異なります。名刺はWebページとして存在します。受け取り手は標準のブラウザで開くだけでよく、ダウンロードもインストールも権限の許可も一切不要です。ブラウザのサンドボックス構造により、セッションは端末の他の領域から安全に隔離されます。
企業のセキュリティにおいて、これが重要な理由は次のとおりです。
- アプリハッキングのリスクゼロ: アプリストアの脆弱性、アプリレベルのエクスプロイト、リバースエンジニアリングのリスクを完全に排除できます
- 不要な権限要求の排除: ブラウザページであれば、連絡先、カメラ、位置情報へのアクセス権限を要求されることはありません
- IT部門の承認がスムーズ: アプリが不要なため、MDM設定、アプリストアの審査プロセス、バージョン管理の手間が一切かかりません
- GDPRコンプライアンスの簡素化: データ収集ポイントが少ないため、プライバシーポリシーでの開示事項を最小限に抑えられます
💡 私の実体験から: ある医療機関のIT部門から伺った話ですが、過去最も導入が難航したのは、連絡先への完全なアクセス権を要求する名刺アプリだったそうです。患者データを扱う病院にとって、それは受け入れられない条件でした。ブラウザで開く名刺であれば、名刺を受け取る相手側の審査プロセスを回避できます。
Apple Wallet連携は、さらなる安全層を提供します。Apple Walletに保存された名刺は、サードパーティ製アプリを介することなく、暗号化ストレージや生体認証によるロック解除といったiOS標準のネイティブセキュリティを活用します。オフラインでの使いやすさと端末本来のセキュリティを両立できる最適な仕組みです。
アプリ自体が本質的に悪いと言っているわけではありません。しかし、セキュリティ部門がアタックサーフェス(攻撃対象領域)を評価する場合、ブラウザベースのプラットフォームの方がリスクを大幅に抑えられます。これはマーケティングの誇張ではなく、構造上の事実です。ブラウザ版とアプリ版の比較についてさらに詳しく知りたい方は、別記事の解説をご覧ください。また、SOC 2認証を取得していないプラットフォームの実例については、V1CEの比較記事もあわせてご参照ください。
真にセキュアな企業向けプラットフォームの要件
では、すべての要件をクリアしているプラットフォームとは具体的にどのようなものなのでしょうか。単なるセールストークではなく、「すべてのチェック項目を満たす」とは実務上どういうことなのかを具体的にイメージしていただくために、Wave Connectの実際の設計をご紹介します。🔐
コンプライアンス対応: Wave Connectは、セキュリティ、可用性、機密性を対象としたSOC 2 Type II認証を取得し、Cloud Security Alliance STARレジストリ(Level 1)にも登録されています。さらにGDPRにも準拠し、データ処理契約(DPA)の締結も可能です。第三者機関による独立したセキュリティ監査を毎年1回以上実施しており、ご要望に応じてSOC 2レポートも開示しています。
暗号化とホスティング: 保存データにはAES-256、転送データにはTLS 1.3暗号化を採用しています。顧客データは米国内のGoogle Cloudでホストされ、組織ごとに論理的に分離されており、ロールベースのアクセス制御によってテナント間の不正アクセスを防止しています。
認証: Enterpriseプランでは、Okta、Azure AD、GoogleとのSAMLシングルサインオン(SSO)に加え、SCIMによる自動プロビジョニングに対応しています。従業員は既存のアカウント情報でそのままログインできます。
ユーザープロビジョニング: Excelでの一括インポートにより、数百人分の名刺をわずか数分で発行できます。従業員が退職した場合も、管理者ダッシュボードからワンクリックで無効化可能。名刺へのアクセスは即座に停止され、収集した連絡先データは組織内に安全に残ります。放置されたアカウントが残る心配もありません。
💡 現場からのアドバイス: あるエンタープライズ企業のIT管理者からは、以前のプラットフォームでは全ユーザーへのアプリ導入と手動設定に数か月かかっていた導入作業が、一括インポート機能のおかげであっという間に完了したという声をいただきました。
カスタムドメイン: 自社専用のサブドメイン(card.yourcompany.comなど)でデジタル名刺を運用できるため、共有するすべてのリンクでブランドの一貫性を保てます。また、Wave Connectが名刺の交換相手に対して営業や勧誘を行うことは一切ないため、大切な顧客リストが他社のリードとして利用される心配もありません。
ブラウザベースの設計: 社内IT部門によるアプリ審査や権限管理、アプリストアの脆弱性監視が一切不要です。名刺を受け取る相手側も、アプリをダウンロードする必要は一切ありません。
各プラットフォームの無料プランと有料プランの違いを比較検討する際は、高度なセキュリティ機能が上位のEnterpriseプランに限定されているベンダーが多い点にご注意ください。料金だけでなく、必要なセキュリティ機能がどのプランに含まれているかを必ず確認しましょう。
要注意サイン:契約を見送るべきベンダーの特徴
Webサイトに「高セキュリティ」と記載されていても、実態が伴っていないプラットフォームは少なくありません。注意すべき危険信号をまとめました。🚩
- 「SOC 2準拠」と謳っているがレポートを開示できない: SOC 2 Type IIは厳格な監査を経てレポートが発行される認証です。レポートを提示できないなら、取得していないのと同じです。
- アプリが不要な権限を要求する: 単なる名刺アプリに、連絡先への完全アクセスや位置情報、カメラの常時権限が必要でしょうか。それは機能ではなく、過剰なデータ収集です。
- データ処理契約(DPA)に対応していない: DPAを提示できないベンダーは、GDPRをはじめとするデータ保護を軽視している証拠です。選定から除外しましょう。
- ディザスタリカバリ(災害復旧)計画がない: データのバックアップ頻度や、障害発生時の復旧手順について明確な回答が得られるか確認してください。
- 一元管理できる管理者ダッシュボードがない: ユーザーを一箇所で管理できなければ、組織全体のセキュリティガバナンスを維持することはできません。
- データ削除のスケジュールが不透明: GDPR第17条では消去権(忘れられる権利)が定められています。データ削除の処理に30日以上かかるようであれば、重大なコンプライアンスリスクになります。
- インシデント対応計画が策定されていない: データ侵害時の通知ポリシーを確認しましょう。文書化された対応計画がないベンダーは、エンタープライズ向けとは言えません。
購入側が確認すべきポイントを知らないために、こうした危険信号がいくつもあるベンダーと契約してしまうケースを何度も目にしてきました。それこそが、この記事を執筆した理由です。初めてデジタル名刺を導入する中規模チームなら、まずは チーム向けWave から始めて、コンプライアンス要件が厳しくなった段階でEnterpriseへアップグレードするのがおすすめです。
業界別のセキュリティ要件
求められるセキュリティ水準は業界によって異なります。代表的な4つの業界において、特に重視されるポイントをまとめました。
金融サービス
SOC 2 Type IIは必須条件です。欧州で事業を展開する場合はMiFID IIへの準拠、SSOの全社必須化(MFAの任意設定ではなく必須化)、そして銀行内の厳格なIT審査を回避できるアプリ不要のプラットフォームが求められます。実務上も、ブラウザベースの設計であればコンプライアンス審査をはるかにスムーズに通過できます。
医療・ヘルスケア
HIPAA対応は譲れません。デジタル名刺自体に保護対象保健情報(PHI)が含まれていなくても、対象事業者の従業員データを扱う以上、プラットフォームのインフラ全体がHIPAA基準を満たしている必要があります。インシデント発生時の通知スピードを確認し、自社のセキュリティポリシーや NISTフレームワークの基準 と照らし合わせて評価しましょう。
法律・士業
弁護士と依頼者の秘匿特権(守秘義務)は、クライアント関係を特定し得るあらゆる情報に及びます。契約終了時のデータ消去権への対応は極めて重要です。また、法律事務所としての信頼性とデータ主権を担保するためにも、自社ドメインで名刺を運用できるホワイトラベル機能は実質的な必須条件と言えます。
保険
SOC 2に加え、地域・州ごとの各種規制が複雑に絡み合います。契約者データの保護はもちろん、代理店・営業担当者の資格確認や、コンプライアンス担当者が誰が有効な名刺を保持しているかをいつでも監査できる一元的なプロビジョニング体制が欠かせません。
💡 現場からのアドバイス: 私はこれら4つの業界すべての企業への導入を支援してきました。導入検討の時間を大幅に短縮する一番の秘訣は、ベンダーとの初回打ち合わせの前に監査書類を準備してもらうことです。規制の厳しい業界の企業様は、ほぼ例外なく最初の48時間以内にSOC 2レポートの提示を求められます。これを即座に提出できないベンダーは、エンタープライズ向けとは言えません。
よくある質問:エンタープライズ向けデジタル名刺のセキュリティ
安全なデジタル名刺の導入をご検討ですか?
SOC 2 Type II認証取得、GDPR完全準拠。SAML SSO、SCIMプロビジョニング、カスタムドメインに対応。貴社のセキュリティ審査要件を満たすWave Connect Enterpriseをぜひご確認ください。
Enterpriseプランの詳細を見る著者紹介: George El-Hageは、20万人以上のプロフェッショナルやチームに利用されている、デジタル名刺機能が完全統合されたイベントリード獲得プラットフォーム「Wave Connect」の創業者です。デジタル名刺向けのエンタープライズセキュリティ基盤の構築に6年以上の実績を持ち、IT責任者やCISOと直接連携しながら、金融、ヘルスケア、法務、保険業界へコンプライアンス要件に準拠したソリューションを展開しています。Wave ConnectはSOC 2 Type II認証を取得しており、Okta、Azure AD、GoogleとのSAMLシングルサインオンに対応しています。GeorgeとつながるにはLinkedInをご覧ください。