George El-Hage
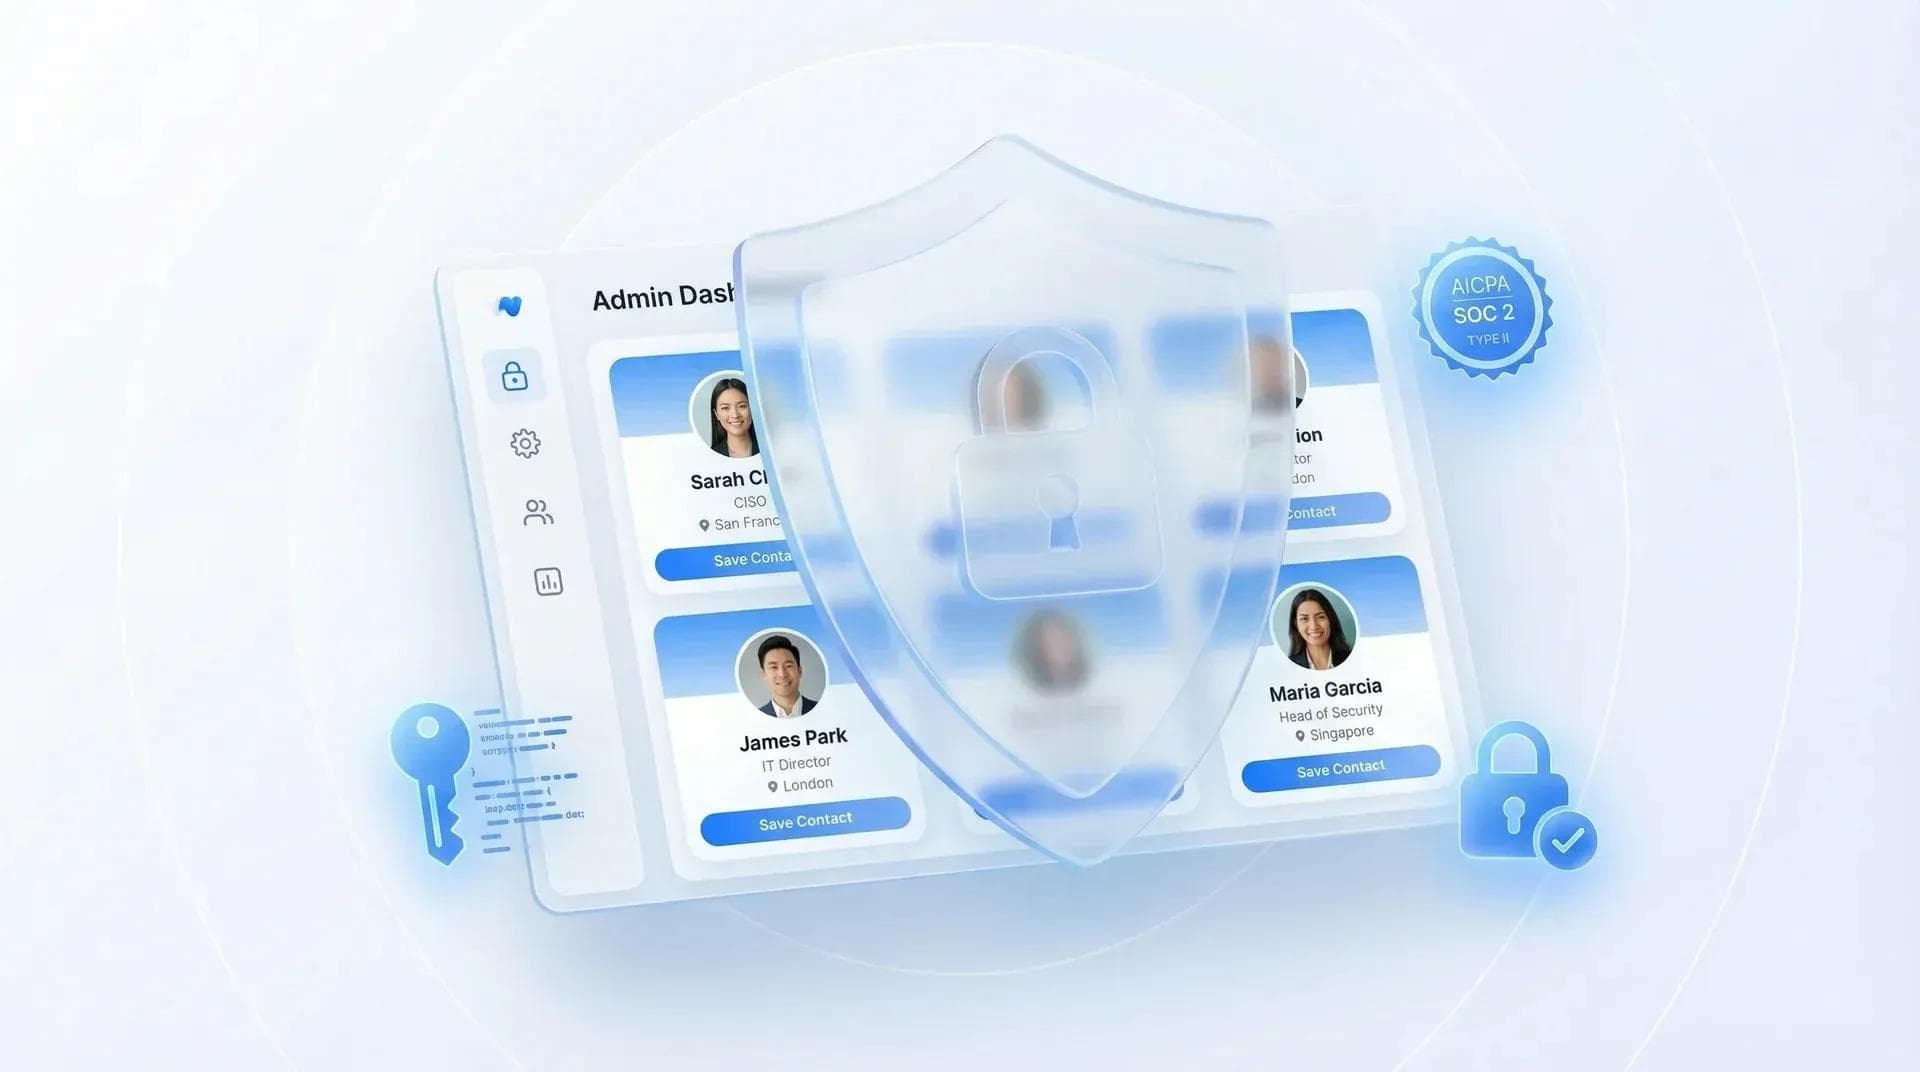
En pocas palabras: una plataforma segura de tarjetas de visita digitales debe mostrarle un informe SOC 2 Type II, cifrar los datos en reposo y en tránsito, admitir inicio de sesión único SAML y aprovisionamiento SCIM, y firmar un DPA para cumplir con el GDPR. Cada vez que se comparte una tarjeta, se transmiten datos (nombre, teléfono, correo electrónico, cargo, empresa) a través de una plataforma externa; trátela como cualquier otro sistema que almacena información corporativa. Si está evaluando tarjetas de visita digitales seguras para su empresa, convierta esto en la máxima prioridad de su lista, no en un detalle secundario.
En esta guía, le explicaré con exactitud qué preguntar a los proveedores, qué señales de alerta debe vigilar y cómo es una plataforma realmente segura. He participado en decenas de estas evaluaciones desde el otro lado de la mesa, así que sé lo que de verdad le importa a los equipos de TI y en qué fallan la mayoría de las plataformas.
- Lista de verificación de seguridad: 8 preguntas que todo equipo de TI debería hacer antes de elegir un proveedor
- Navegador vs. app: Por qué la arquitectura importa más que las promesas de marketing
- Señales de alerta: Indicios de que un proveedor no es tan seguro como afirma
- Requisitos por sector: Qué necesitan en concreto los equipos de finanzas, salud, legal y seguros
Por qué la seguridad de las tarjetas de visita digitales debe estar en el radar de su departamento de TI
Hay una frase que escucho constantemente a los directores de TI: «Es solo una tarjeta de visita, ¿qué riesgo puede tener?»
Mucho más de lo que cree. Una tarjeta de visita digital no es un archivo de imagen estático. Es un intercambio de datos en tiempo real: información de contacto, analíticas, integraciones con CRM, directorios de empleados... todo pasando por la infraestructura de un tercero. En una empresa de 500 empleados, esto se traduce en cientos de interacciones de datos semanales a través de una plataforma que su equipo de seguridad quizá nunca haya auditado.
Según el informe Cost of a Data Breach 2024 de IBM, el coste medio global de una brecha superó los 4,88 millones de dólares. Y esa cifra se dispara en sectores regulados como la sanidad o los servicios financieros. No hace falta una brecha catastrófica para que esto sea un problema: incluso un fallo menor en el tratamiento de datos puede provocar dolores de cabeza de cumplimiento normativo que tarden meses en resolverse.
💡 Desde mi experiencia: A finales de 2024, una firma de servicios financieros me pidió el informe completo de SOC 2 Type II antes incluso de iniciar una prueba. Ya habían tenido una mala experiencia con otro proveedor que prometía «seguridad de nivel bancario» en su web, pero no pudo presentar ni una sola auditoría externa. Esa conversación inspiró esta guía.
¿El problema? La mayoría de las plataformas presumen de ser «seguras» sin certificaciones verificadas que lo respalden. Un icono de candado en un sitio web no significa nada. Veamos, pues, qué preguntas debería plantear realmente.
Lista de verificación de seguridad para empresas (8 preguntas clave)
He recopilado las 8 preguntas que yo haría si estuviera en su lugar. Imprima esta lista, llévela a su próxima reunión con proveedores y no firme nada hasta obtener respuestas claras a todas ellas. 📋
- ¿Cuenta el proveedor con la certificación SOC 2 Type II?
No nos referimos a «compatible con SOC 2», una frase que carece de valor real. SOC 2 Type II significa que un auditor externo independiente verificó sus controles durante un periodo continuado (normalmente de 6 a 12 meses). Solicite ver el informe real. - ¿Qué estándares de cifrado se utilizan?
Debe buscar cifrado AES-256 en reposo y TLS 1.2 o superior en tránsito (lo actual es TLS 1.3). Si un proveedor no puede especificar sus estándares de cifrado, es una señal de alarma clara. - ¿Cómo funciona la autenticación?
Un nivel empresarial exige integración con SSO (Okta, Azure AD, Google Workspace), además de compatibilidad con MFA. Si los empleados necesitan otra contraseña independiente más, acaba de crear un problema de Shadow IT. - ¿La plataforma funciona mediante navegador o mediante app?
Esto importa mucho más de lo que parece. Lo detallaré en la siguiente sección, pero en resumen: en navegador = menos vectores de ataque y sin permisos de aplicaciones que gestionar. - ¿Se pueden aprovisionar y desaprovisionar usuarios de forma centralizada?
Si alguien deja la empresa un viernes, ¿puede revocar el acceso a su tarjeta esa misma tarde? La importación masiva mediante Excel/CSV y la baja inmediata de usuarios no son extras opcionales: son requisitos de seguridad indispensables. - ¿Con qué certificaciones de cumplimiento normativo cuenta el proveedor?
El cumplimiento del GDPR respaldado por un DPA firmado es lo que la mayoría de los equipos requiere más allá de SOC 2. Ciertos sectores también exigen alineación con ISO 27001 o HIPAA, así que compruebe los requisitos de sus propias políticas. - ¿Ofrece el proveedor dominios de marca blanca?
Alojar las tarjetas en su propio subdominio (tarjeta.suempresa.com, no proveedor.me/sunombre) mantiene su marca en cada enlace que compartan sus empleados. - ¿Puede solicitar informes de auditoría y documentación de respuesta a incidentes?
Cualquier proveedor de confianza debería facilitarle de inmediato su plan de respuesta a incidentes, el acuerdo de tratamiento de datos (DPA) y la política de notificación de brechas. Si dudan o ponen trabas, descarte la opción.
Le recomiendo puntuar a cada proveedor según estos ocho puntos. Puede parecer laborioso, pero le evitará una costosa y difícil migración en el futuro. Si gestiona tarjetas de visita digitales para equipos, esta lista es todavía más crítica: usted es responsable de los datos de cada empleado.
Navegador vs. app: la diferencia de seguridad de la que nadie habla
Aquí voy a ser especialmente directo. 😬
La mayoría de las plataformas de tarjetas de visita digitales exigen una aplicación móvil. Esa app solicita permisos: acceso a contactos, cámara, ubicación, almacenamiento. Cada permiso constituye un vector de ataque adicional. Cada permiso es algo que su equipo de TI debe aprobar, gestionar y supervisar.
Las plataformas basadas en navegador funcionan de otra manera. La tarjeta existe como una página web. Quien la recibe la abre en su navegador predeterminado: sin descargas, sin instalaciones y sin permisos. Además, el entorno seguro (sandbox) del navegador aísla la sesión del resto del dispositivo.
Por qué esto es clave para la seguridad corporativa:
- Sin aplicaciones vulnerables: Se eliminan por completo las vulnerabilidades de tiendas de apps, los exploits a nivel de aplicación y la ingeniería inversa
- Sin exceso de permisos: Una página web no necesita acceder a sus contactos, cámara ni ubicación
- Aprobación de TI mucho más ágil: Al no haber app, no hay configuraciones en el MDM, ni aprobaciones en tiendas de aplicaciones, ni gestión de versiones
- Cumplimiento del GDPR más sencillo: Menos puntos de recopilación de datos implican menos detalles que declarar en su política de privacidad
💡 Desde mi experiencia: El equipo de TI de una organización sanitaria me comentó que su despliegue más lento fue el de una app de tarjetas que pedía acceso total a los contactos, algo inviable para un hospital que maneja datos de pacientes. Una tarjeta que se abre en el navegador evita por completo esa complicación a quienes la reciben.
Apple Wallet La integración con Apple Wallet añade una capa extra. Las tarjetas guardadas en Apple Wallet aprovechan la seguridad nativa de iOS (almacenamiento cifrado y desbloqueo biométrico) sin necesidad de apps de terceros. Ofrece lo mejor de ambos mundos: acceso sin conexión con la seguridad nativa del dispositivo.
No digo que las aplicaciones sean malas por definición. Pero si su equipo de seguridad debe evaluar la superficie de ataque, una plataforma basada en navegador ofrece una exposición muchísimo menor. Es pura lógica técnica, no marketing. Para ver en detalle cómo se comparan las plataformas web y las basadas en app, lo analizamos en otro artículo. Consulte también nuestra comparativa con V1CE para ver un ejemplo práctico de una plataforma sin certificación SOC 2.
Cómo es realmente una plataforma corporativa segura
¿Qué ocurre cuando una plataforma cumple realmente con todos los requisitos de esa lista? Permítame mostrarle lo que desarrollamos en Wave Connect. No es por venderle la herramienta, sino porque resulta muy útil ver cómo se traduce en la práctica el «cumplir con todo lo necesario». 🔐
Cumplimiento normativo: Wave Connect cuenta con la certificación SOC 2 Type II que cubre seguridad, disponibilidad y confidencialidad; figura en el registro STAR de la Cloud Security Alliance (Nivel 1) y cumple con el GDPR, ofreciendo un DPA (Data Processing Agreement). Realizamos auditorías de seguridad externas e independientes al menos una vez al año, y compartimos nuestro informe SOC 2 a petición.
Cifrado y alojamiento: Cifrado AES-256 en reposo y TLS 1.3 en tránsito. Los datos de los clientes se alojan en Google Cloud en Estados Unidos y la información de cada organización está aislada lógicamente, con control de acceso basado en roles para evitar accesos cruzados entre cuentas.
Autenticación: Inicio de sesión único (SSO) mediante SAML con Okta, Azure AD o Google, además de aprovisionamiento automatizado mediante SCIM en el plan Enterprise. Sus empleados utilizan las credenciales que ya tienen.
Aprovisionamiento de usuarios: La importación masiva en Excel le permite desplegar cientos de tarjetas en cuestión de minutos. Cuando un empleado deja la empresa, puede revocar su acceso desde el panel de administración: su tarjeta se desactiva y los contactos recopilados permanecen en su organización. Sin cuentas huérfanas descontroladas.
💡 Por experiencia propia: Un administrador de TI empresarial me comentó que la importación masiva sustituyó un despliegue que les había llevado meses en su plataforma anterior, donde cada usuario debía instalar una app y configurarla manualmente.
Dominios personalizados: sus tarjetas pueden alojarse en su propio subdominio (tarjeta.suempresa.com) en lugar del nuestro, de modo que cada enlace compartido refuerce su marca. Además, Wave Connect nunca contacta a las personas con quienes su equipo comparte tarjetas, garantizando que sus contactos jamás se conviertan en leads para terceros.
Arquitectura basada en navegador: Sin necesidad de pasar por revisiones de TI para aprobar una app, sin permisos de aplicaciones que gestionar y sin vulnerabilidades de tiendas de apps que supervisar. Los destinatarios no tienen que descargar nada, nunca.
Si está evaluando las diferencias entre planes gratuitos y de pago en distintas plataformas, recuerde que muchos proveedores reservan las funciones de seguridad exclusivamente para los planes Enterprise. Compruebe qué incluye realmente cada plan antes de comparar precios.
Señales de alerta: cuándo descartar a un proveedor
Seamos claros: no todas las plataformas que se anuncian como «seguras» en su página de inicio lo son de verdad. Esto es a lo que debe prestar atención. 🚩
- Dicen ser «compatibles con SOC 2», pero no tienen informe disponible: SOC 2 Type II es una auditoría concreta con un informe específico. Si no pueden facilitárselo, es que no lo tienen. Así de simple.
- La app solicita permisos innecesarios: ¿Acceso total a contactos, seguimiento de ubicación o acceso a la cámara para una tarjeta de visita? Eso es recopilación de datos, no funcionalidad.
- Sin Data Processing Agreement (DPA): Si no pueden proporcionarle un DPA, no se han tomado el GDPR en serio. Descarte esa opción.
- Sin plan de recuperación ante desastres: Pregunte cómo realizan las copias de seguridad de los datos y cómo se recuperan ante una caída del servicio.
- Sin panel de administración centralizado: Si no puede gestionar a los usuarios desde un único lugar, tampoco podrá protegerlos de forma centralizada.
- Plazos ambiguos para la eliminación de datos: El artículo 17 del GDPR otorga el derecho de supresión. Si el proveedor tarda más de 30 días en procesar las solicitudes de eliminación, representa un riesgo de cumplimiento normativo.
- Sin plan de respuesta a incidentes: Solicite su política de notificación de brechas de seguridad. Si no la tienen documentada, no están preparados para el entorno corporativo.
He visto proveedores que incurren en tres o cuatro de estas malas prácticas y aun así cierran acuerdos porque el comprador no sabía qué preguntar. Por eso redacté esta guía. Los equipos medianos que evalúen su primera plataforma pueden empezar con Wave for Teams y dar el salto a Enterprise a medida que aumenten sus exigencias normativas.
Requisitos de seguridad por sector
No todas las industrias tienen el mismo nivel de exigencia en seguridad. Esto es lo que más suele importar en los sectores con los que trabajo habitualmente:
Servicios financieros
SOC 2 Type II es el requisito básico indispensable. Si opera en Europa, también necesitará alineación con MiFID II, SSO obligatorio (sin autenticación multifactor opcional: debe ser obligatoria) y una plataforma que no obligue a pasar una app por el proceso de revisión de TI de su entidad. Según mi experiencia, los despliegues basados en navegador superan las auditorías de cumplimiento normativo con mucha mayor rapidez.
Sector sanitario
La compatibilidad con HIPAA no es negociable. Aunque una tarjeta de visita no contenga en sí datos médicos protegidos (PHI), la infraestructura de la plataforma debe cumplir con los estándares de HIPAA al gestionar datos de empleados dentro de una entidad regulada. Consulte con qué rapidez notifica el proveedor un incidente y verifíquelo según sus propias políticas y los estándares del marco NIST que sigue su equipo de seguridad.
Sector jurídico
El secreto profesional entre abogado y cliente abarca cualquier dato que pueda identificar una relación comercial. El derecho de supresión para antiguos clientes es fundamental. Los dominios de marca blanca son prácticamente obligatorios: la tarjeta de un despacho jurídico debe residir en su propio dominio para reforzar la confianza y la soberanía de los datos.
Sector asegurador
La combinación de SOC 2 y regulaciones regionales crea un complejo entramado normativo. Requiere protección de datos de los asegurados, verificación de licencias de agentes y aprovisionamiento centralizado para que los responsables de cumplimiento normativo puedan auditar quién dispone de tarjetas activas en todo momento.
💡 Por experiencia propia: He trabajado con empresas en estos cuatro sectores. ¿El mayor factor de ahorro de tiempo? Disponer de la documentación de auditoría antes de la primera llamada con el proveedor. Todos los clientes regulados que hemos incorporado solicitaron nuestro informe SOC 2 en las primeras 48 horas. Si un proveedor no puede entregarlo al instante, no está preparado para el mercado corporativo.
Preguntas frecuentes: seguridad de tarjetas de visita digitales para empresas
¿Listo para desplegar tarjetas de visita digitales seguras?
Con certificación SOC 2 Type II y cumplimiento del GDPR, además de SSO SAML, aprovisionamiento SCIM y dominios personalizados. Descubra cómo Wave Connect Enterprise supera sus revisiones de seguridad.
Descubra las soluciones EnterpriseSobre el autor: George El-Hage es el fundador de Wave Connect, una plataforma de captura de leads para eventos con una solución completa de tarjetas de visita digitales integrada, utilizada por más de 200 000 profesionales y equipos. Con más de 6 años de experiencia en el desarrollo de infraestructuras de seguridad empresarial para tarjetas de visita digitales, George trabaja directamente con directores de TI y CISO para implementar soluciones conformes a la normativa en los sectores financiero, sanitario, legal y de seguros. Wave Connect cuenta con certificación SOC 2 Type II y es compatible con inicio de sesión único SAML mediante Okta, Azure AD y Google. Conecte con George en LinkedIn.