George El-Hage
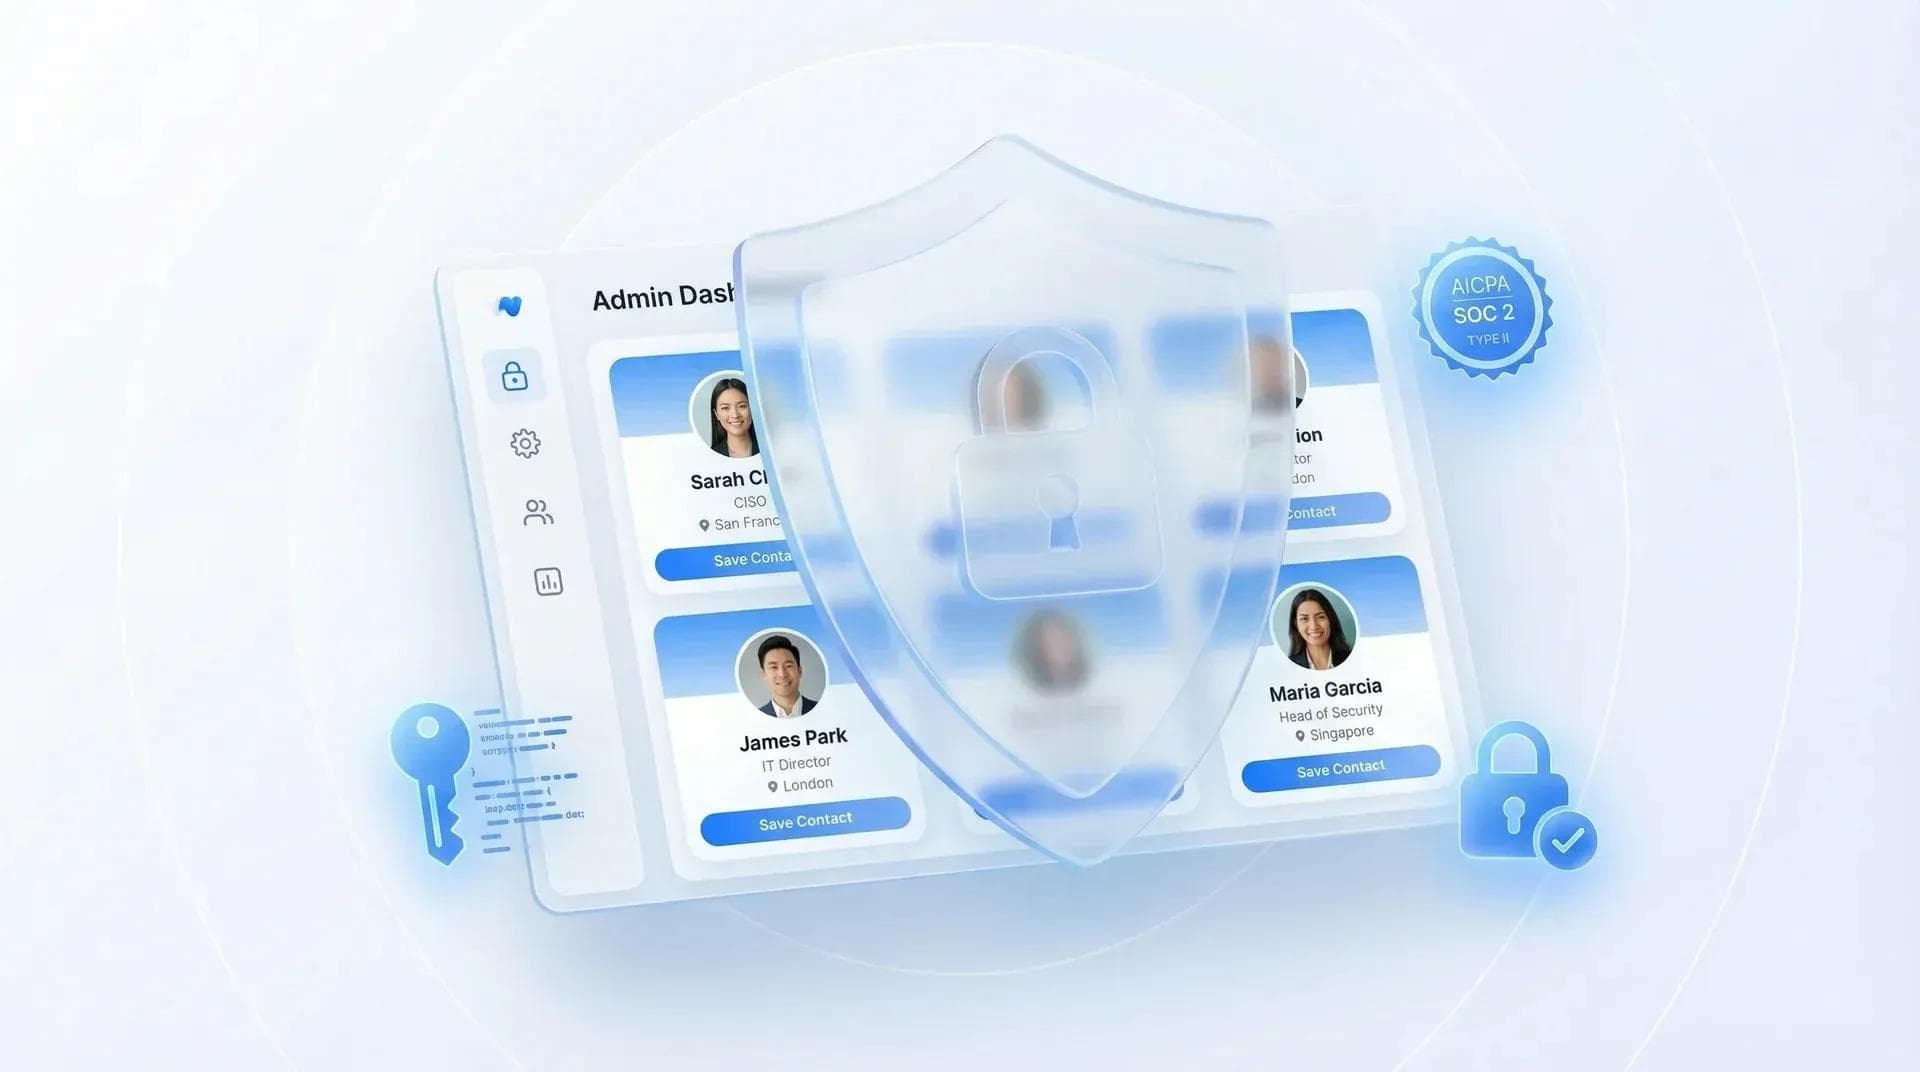
In sintesi: una piattaforma sicura di biglietti da visita digitali deve disporre di un report SOC 2 Type II, crittografare i dati a riposo e in transito, supportare il Single Sign-On SAML e il provisioning SCIM, oltre a sottoscrivere un Data Processing Agreement conforme al GDPR. Ogni condivisione di un biglietto è un punto di contatto per i dati (nome, telefono, e-mail, qualifica, azienda) che transita su una piattaforma terza: è fondamentale trattare il fornitore come qualsiasi altro sistema che gestisce dati dei clienti. Se sta valutando biglietti da visita digitali sicuri per la Sua azienda, metta questo requisito in cima alla Sua lista delle priorità, non tra i dettagli secondari.
In questa guida Le illustrerò con precisione cosa chiedere ai fornitori, a quali campanelli d'allarme prestare attenzione e quali caratteristiche definiscono una piattaforma davvero sicura. Avendo partecipato a decine di queste valutazioni dall'altro lato del tavolo, so esattamente cosa interessa ai team IT e dove la maggior parte delle piattaforme si dimostra inadeguata.
- Checklist di sicurezza: 8 domande che ogni team IT dovrebbe porre prima di scegliere un fornitore
- Browser o app: perché l'architettura conta più delle promesse di marketing
- Campanelli d'allarme: i segnali che rivelano quando un fornitore non è così sicuro come afferma
- Requisiti di settore: cosa serve nello specifico ai team dei settori finanziario, sanitario, legale e assicurativo
Perché la sicurezza dei biglietti da visita digitali deve essere una priorità per il Suo team IT
C'è una frase che sento ripetere continuamente dai direttori IT: «È solo un biglietto da visita, quanto potrà mai essere rischioso?».
Più rischioso di quanto si pensi. Un biglietto da visita digitale non è un semplice file immagine statico. È uno scambio di dati in tempo reale: informazioni di contatto, dati di analisi, integrazioni CRM, rubriche aziendali: tutti flussi che transitano sull'infrastruttura di un fornitore. Per un'organizzazione di 500 persone, si tratta di centinaia di punti di contatto di dati a settimana che passano attraverso una piattaforma che il Suo team di sicurezza potrebbe non aver mai verificato.
Secondo il report Cost of a Data Breach 2024 di IBM, il costo medio globale di una violazione dei dati ha superato i 4,88 milioni di dollari. E questa cifra aumenta sensibilmente nei settori regolamentati come la sanità e i servizi finanziari. Non serve una violazione catastrofica perché il problema diventi serio: anche una minima irregolarità nella gestione dei dati può innescare complicazioni di conformità che richiedono mesi per essere risolte.
💡 Dalla mia esperienza: Verso la fine del 2024, una società di servizi finanziari mi ha chiesto di fornire il nostro report SOC 2 Type II completo prima ancora di avviare una prova. Avevano avuto una brutta esperienza con un fornitore precedente che sul proprio sito web vantava una «sicurezza di livello bancario», ma non era in grado di mostrare un singolo audit svolto da terzi. È stata proprio quella conversazione a ispirare questa guida.
Il problema? La maggior parte delle piattaforme si pubblicizza come «sicura» senza avere certificazioni verificate a supporto. L'icona di un lucchetto su una pagina web conta poco. Vediamo quindi quali sono le domande fondamentali da porre.
La checklist di sicurezza per l'acquirente enterprise (8 domande da fare)
Ho raccolto le 8 domande che porrei se mi trovassi dalla Sua parte del tavolo. La stampi, la porti alla prossima chiamata con un fornitore e non firmi nulla finché non avrà ottenuto risposte chiare a tutti e otto i punti. 📋
- Il fornitore possiede la certificazione SOC 2 Type II?
Non basta «conforme a SOC 2»: è un'espressione priva di reale valore. SOC 2 Type II significa che un auditor indipendente ha verificato i controlli nell'arco di un periodo prolungato (di solito 6-12 mesi). Chieda di vedere il report vero e proprio. - Quali standard di crittografia vengono utilizzati?
Ciò di cui ha bisogno è la crittografia AES-256 a riposo e TLS 1.2 o superiore in transito (TLS 1.3 è lo standard attuale). Se un fornitore non è in grado di indicare i propri standard di crittografia specifici, è un chiaro campanello d'allarme. - Come funziona l'autenticazione?
Un livello enterprise richiede l'integrazione SSO con Okta, Azure AD o Google Workspace, oltre al supporto MFA. Se i dipendenti devono gestire l'ennesima password autonoma, si sta creando un problema di shadow IT. - La piattaforma è basata su browser o su app?
Questo aspetto è più importante di quanto si creda. Lo approfondirò nella prossima sezione, ma in sintesi: basata su browser = meno vettori di attacco e nessun permesso dell'app da gestire. - È possibile gestire provisioning e deprovisioning centralizzati degli utenti?
Se un collaboratore lascia l'azienda il venerdì, è possibile revocare l'accesso al suo biglietto entro venerdì pomeriggio? L'importazione massiva via Excel/CSV e l'offboarding immediato non sono semplici comodità: sono requisiti di sicurezza indispensabili. - Quali certificazioni di conformità possiede il fornitore?
La conformità al GDPR con un DPA sottoscritto è ciò che serve alla maggior parte dei team oltre a SOC 2. Alcuni settori richiedono anche l'allineamento a ISO 27001 o HIPAA, quindi è bene verificare i requisiti delle proprie policy interne. - Il fornitore offre domini white-label?
Ospitare i biglietti sul proprio sottodominio (biglietto.suaazienda.com, non fornitore.me/suonome) mantiene il Suo brand su ogni link condiviso dai dipendenti. - È possibile richiedere i report di audit e la documentazione sull'incident response?
Qualsiasi fornitore affidabile deve essere pronto a fornire senza esitazioni il piano di risposta agli incidenti, il Data Processing Agreement (DPA) e la policy di notifica delle violazioni. Se prende tempo, passi oltre.
Suggerisco di assegnare un punteggio a ciascun fornitore su questi otto punti. Può sembrare un lavoro impegnativo, ma eviterà una complessa e dolorosa migrazione in futuro. Se gestisce biglietti da visita digitali per team, questa checklist diventa ancora più fondamentale: la responsabilità dei dati di ogni dipendente ricade su di Lei.
Basato su browser o su app: la differenza di sicurezza di cui nessuno parla
Questa è la sezione in cui sarò un po' più categorico. 😬
La maggior parte delle piattaforme di biglietti da visita digitali richiede un'app mobile. L'app richiede varie autorizzazioni: accesso ai contatti, fotocamera, posizione, spazio di archiviazione. Ogni permesso è un potenziale vettore di attacco, nonché un elemento che il Suo team IT deve approvare, gestire e monitorare.
Le piattaforme basate su browser funzionano in modo diverso. Il biglietto è una pagina web. Chi lo riceve lo apre nel proprio browser predefinito: nessun download, nessuna installazione, nessun permesso richiesto. La sandbox del browser isola la sessione dal resto del dispositivo.
Ecco perché questo è determinante per la sicurezza aziendale:
- Nessuna app da violare: le vulnerabilità degli app store, gli exploit a livello di applicazione e il reverse engineering vengono del tutto azzerati
- Nessun eccesso di permessi: una pagina web non richiede l'accesso a contatti, fotocamera o posizione
- Approvazione IT più rapida: niente app significa nessuna configurazione MDM, nessun processo di approvazione sugli store e nessuna gestione delle versioni
- Conformità GDPR semplificata: meno punti di raccolta dati si traducono in un'informativa sulla privacy più snella
💡 Dalla mia esperienza: Il responsabile IT di una struttura sanitaria mi ha raccontato che l'implementazione più lenta mai affrontata riguardava un'app per biglietti da visita che richiedeva l'accesso completo ai contatti: un ostacolo insormontabile per un ospedale che tratta dati di pazienti. Un biglietto che si apre nel browser evita completamente questa verifica a chi lo riceve.
Apple Wallet offre un ulteriore livello di protezione. I biglietti salvati su Apple Wallet sfruttano la sicurezza nativa di iOS (archiviazione crittografata, sblocco biometrico) senza richiedere alcun layer applicativo di terze parti. È il meglio di entrambi i mondi: accesso offline con la sicurezza nativa del dispositivo.
Non intendo dire che le app siano inadeguate a priori. Ma se il Suo team di sicurezza deve valutare la superficie di attacco, una piattaforma basata su browser offre un perimetro decisamente più ridotto. È una questione tecnica, non di marketing. Per approfondire il confronto tra piattaforme basate su browser e su app, ho preparato un'analisi dedicata. Consulti anche il nostro confronto con V1CE per un esempio concreto di piattaforma priva di certificazione SOC 2.
Come si presenta davvero una piattaforma enterprise sicura
Cosa succede, quindi, quando una piattaforma soddisfa davvero tutti i requisiti di questa checklist? Le mostro cosa abbiamo sviluppato in Wave Connect, non per fare una vendita, ma perché ritengo utile vedere come si presenta in concreto una soluzione che rispetta ogni criterio. 🔐
Stack di conformità: Wave Connect dispone di un'attestazione SOC 2 Type II relativa a sicurezza, disponibilità e riservatezza, è presente nel registro Cloud Security Alliance STAR al Livello 1 ed è conforme al GDPR con un Data Processing Agreement disponibile. Vengono condotti audit di sicurezza indipendenti da terze parti almeno una volta all'anno e forniamo il report SOC 2 su richiesta.
Crittografia e hosting: crittografia AES-256 a riposo e TLS 1.3 in transito. I dati dei clienti sono ospitati su Google Cloud negli Stati Uniti e i dati di ogni organizzazione sono isolati a livello logico, con un controllo degli accessi basato sui ruoli che impedisce accessi cross-tenant.
Autenticazione: Single Sign-On SAML con Okta, Azure AD o Google, oltre al provisioning automatizzato tramite SCIM, disponibile con il piano Enterprise. I Suoi dipendenti utilizzano semplicemente le credenziali che già possiedono.
Provisioning degli utenti: L'importazione massiva da Excel Le consente di distribuire centinaia di biglietti in pochi minuti. Quando un collaboratore lascia l'azienda, è sufficiente rimuoverlo dalla dashboard di amministrazione: il suo biglietto viene disattivato e i contatti raccolti restano all'organizzazione. Nessun account orfano dimenticato nel sistema.
💡 Dalla mia esperienza: Un amministratore IT enterprise mi ha raccontato che l'importazione massiva ha sostituito un deployment durato mesi con la piattaforma precedente, che richiedeva l'installazione di un'app e la configurazione manuale per ogni singolo utente.
Domini personalizzati: i Suoi biglietti possono risiedere sul Suo sottodominio (card.azienda.com) anziché sul nostro, così ogni link condiviso dal Suo team promuove direttamente il Suo brand. Inoltre, Wave Connect non contatta mai le persone con cui il Suo team condivide i biglietti: i Suoi contatti non diventeranno mai lead di terzi.
Architettura basata su browser: Nessuna app da sottoporre all'approvazione dell'IT, nessuna autorizzazione da gestire né vulnerabilità degli app store da monitorare. E i destinatari non devono mai scaricare nulla.
Se sta valutando le differenze tra piani gratuiti e a pagamento tra le diverse piattaforme, tenga presente che molti fornitori riservano le funzioni di sicurezza solo ai piani enterprise. Verifichi cosa è effettivamente incluso prima di confrontare i prezzi.
Segnali d'allarme: quando scartare un fornitore
Parliamoci chiaro: non tutte le piattaforme che dichiarano di essere "sicure" in homepage lo sono davvero. Ecco a cosa prestare attenzione. 🚩
- "Conforme a SOC 2" ma senza report disponibile: SOC 2 Type II è un audit specifico corredato da un report ufficiale. Se non possono fornirlo, significa che non lo possiedono. Punto.
- L'app richiede autorizzazioni non necessarie: Accesso completo alla rubrica, tracciamento della posizione, accesso alla fotocamera per un semplice biglietto da visita? Questa è raccolta dati, non funzionalità.
- Nessun Data Processing Agreement (DPA): Se non possono fornire un DPA, non hanno preso sul serio il GDPR. Meglio cambiare subito rotta.
- Nessun piano di disaster recovery: Chieda come eseguono i backup dei dati e come gestiscono il ripristino in caso di interruzione.
- Nessuna dashboard di amministrazione centralizzata: Se non è possibile gestire gli utenti da un'unica piattaforma, non sarà possibile nemmeno proteggerli in modo centralizzato.
- Tempistiche di cancellazione dei dati vaghe: L'articolo 17 del GDPR garantisce il diritto alla cancellazione. Se il fornitore impiega più di 30 giorni per elaborare le richieste, si tratta di un rischio di conformità.
- Nessun piano di risposta agli incidenti: Richieda la loro procedura di notifica delle violazioni. Se non è documentata, il fornitore non è pronto per il contesto enterprise.
Ho visto fornitori presentare tre o quattro di questi segnali d'allarme e chiudere comunque contratti perché l'acquirente non sapeva cosa chiedere. È proprio per questo che ho scritto questa guida. I team di medie dimensioni che valutano la loro prima piattaforma possono iniziare con Wave for Teams ed effettuare l'upgrade a Enterprise quando aumentano i requisiti di conformità.
Requisiti di sicurezza specifici per settore
Non tutti i settori hanno gli stessi standard di sicurezza. Ecco cosa conta di più nei settori con cui collaboro regolarmente:
Servizi finanziari
La certificazione SOC 2 Type II è il requisito fondamentale di partenza. Se opera in Europa, vorrà anche la conformità a MiFID II, l'SSO obbligatorio (l'MFA non deve essere facoltativo, ma imposto) e una piattaforma che non costringa a sottoporre un'app alla revisione IT della Sua banca. Nella mia esperienza, le soluzioni basate su browser superano le verifiche di conformità molto più rapidamente.
Sanità
La conformità HIPAA non è negoziabile. Anche se un biglietto da visita di per sé potrebbe non contenere informazioni sanitarie protette (PHI), l'infrastruttura della piattaforma deve comunque rispettare gli standard HIPAA, poiché gestisce i dati dei dipendenti all'interno di un'entità regolamentata. Chieda con quale tempestività il fornitore notifica gli incidenti ai clienti e confronti i tempi con le Sue policy interne e con gli standard del framework NIST seguiti dal Suo team di sicurezza.
Settore legale
Il segreto professionale copre qualsiasi informazione atta a identificare una relazione con un cliente. Il diritto alla cancellazione per i clienti che interrompono il rapporto è fondamentale. I domini white-label sono praticamente d'obbligo: il biglietto di uno studio legale deve risiedere sul proprio dominio, rafforzando la fiducia e la sovranità sui dati.
Assicurazioni
La conformità a SOC 2, unita alle normative locali e statali, crea un mosaico di requisiti. Protezione dei dati degli assicurati, verifica delle abilitazioni degli agenti e provisioning centralizzato, affinché i responsabili della conformità possano verificare in ogni momento chi dispone di biglietti attivi.
💡 Dalla mia esperienza: Ho lavorato con aziende in tutti e quattro questi settori. Il fattore che fa risparmiare più tempo in assoluto? Avere la documentazione di audit pronta prima della prima chiamata con il fornitore. Ogni cliente in settori regolamentati che ho seguito ha richiesto il nostro report SOC 2 nelle prime 48 ore. Se un fornitore non è in grado di fornirlo all'istante, non è pronto per il mercato enterprise.
FAQ: sicurezza dei biglietti da visita digitali per il segmento enterprise
Pronto a distribuire biglietti da visita digitali sicuri?
Certificazione SOC 2 Type II e conformità al GDPR, con SSO SAML, provisioning SCIM e domini personalizzati. Scopra come Wave Connect Enterprise soddisfa i Suoi requisiti di sicurezza.
Scopra le soluzioni EnterpriseInformazioni sull'autore: George El-Hage è il fondatore di Wave Connect, una piattaforma per l'acquisizione di lead durante gli eventi con biglietto da visita digitale completo integrato, utilizzata da oltre 200.000 professionisti e team. Con oltre 6 anni di esperienza nello sviluppo di infrastrutture di sicurezza enterprise per biglietti da visita digitali, George collabora direttamente con direttori IT e CISO per implementare soluzioni conformi nei settori finanziario, sanitario, legale e assicurativo. Wave Connect è certificata SOC 2 Type II e supporta il single sign-on SAML con Okta, Azure AD e Google. Si colleghi con George su LinkedIn.